MAC Filtering merupakan salah satu metode pengamanan jaringan yang masih sering digunakan di berbagai skala, mulai dari rumah tangga hingga lingkungan perusahaan kecil. Meskipun mekanisme ini terlihat sederhana, pemahaman mendalam terhadap cara kerja, keunggulan, dan keterbatasannya sangat penting agar tidak menimbulkan kesalahan persepsi dalam praktik keamanan jaringan sehari-hari.
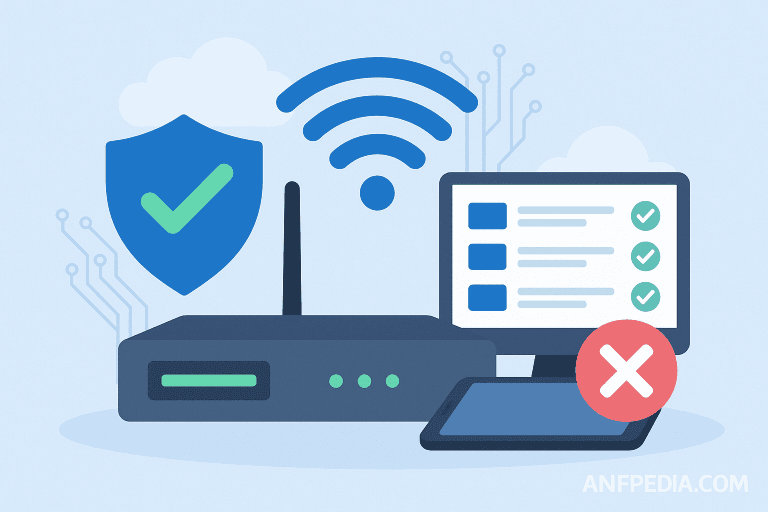
Setiap perangkat jaringan memiliki alamat unik bernama MAC Address (Media Access Control Address). Alamat ini digunakan untuk mengidentifikasi perangkat dalam jaringan lokal. MAC Filtering bekerja dengan cara mengatur whitelist atau blacklist berdasarkan MAC Address yang diperbolehkan atau dilarang terhubung ke jaringan. Konfigurasi ini biasanya tersedia di router atau access point, dan dapat disesuaikan oleh administrator jaringan.
Pada praktiknya, MAC Filtering dapat dikonfigurasi dalam dua mode:
- Whitelist: Hanya perangkat yang MAC Address-nya tercantum dalam daftar yang diizinkan untuk terhubung.
- Blacklist: Perangkat dengan MAC Address tertentu akan ditolak aksesnya.
Kelebihan utama dari MAC Filtering adalah kontrol granular terhadap siapa yang boleh atau tidak boleh mengakses jaringan. Untuk penggunaan skala kecil seperti rumah atau kantor kecil, metode ini bisa memberikan lapisan keamanan tambahan terutama terhadap upaya sambungan yang tidak sah.
Selain itu, MAC Filtering juga bisa digunakan sebagai metode monitoring. Misalnya, administrator bisa memantau perangkat yang tersambung dan membatasi akses hanya untuk perangkat tertentu seperti laptop kerja atau printer kantor. Dalam situasi ini, MAC Filtering bertindak sebagai mekanisme pengawasan tambahan meskipun bukan satu-satunya lapisan keamanan.
Namun, di balik kelebihannya, terdapat beberapa keterbatasan serius yang membuat MAC Filtering tidak dapat dijadikan sebagai satu-satunya solusi pengamanan jaringan. Salah satu kelemahan utamanya adalah kerentanannya terhadap teknik spoofing. MAC Address pada perangkat bisa dengan mudah diubah (spoofed) menggunakan tool yang tersedia secara bebas, sehingga seorang penyerang bisa menyamar sebagai perangkat yang diizinkan dengan menyalin MAC Address target.
Masalah lain adalah manajemen yang tidak praktis dalam jaringan berskala besar. Bayangkan jika ada ratusan perangkat yang harus dimasukkan secara manual ke daftar whitelist—hal ini tidak hanya merepotkan tetapi juga rawan kesalahan. Selain itu, ketika terjadi pergantian perangkat, administrator harus memperbarui daftar MAC yang disetujui secara manual.
Banyak produsen router modern sebenarnya masih menyediakan fitur MAC Filtering, namun fitur ini biasanya diletakkan sebagai opsi tambahan, bukan sebagai sistem utama untuk keamanan. Hal ini mencerminkan bahwa MAC Filtering lebih cocok digunakan sebagai pelengkap, bukan sebagai fondasi sistem keamanan jaringan.
Dalam jaringan korporat yang lebih kompleks, keamanan berbasis identitas dan sertifikat lebih diutamakan, seperti penggunaan RADIUS server, 802.1X, dan Zero Trust Network Access. Semua pendekatan ini memberikan verifikasi yang lebih kuat daripada sekadar mengenali MAC Address.
Satu contoh kasus nyata: pada jaringan publik seperti Wi-Fi kafe atau hotel, MAC Filtering hampir tidak pernah digunakan karena kompleksitas manajemennya. Jaringan semacam itu cenderung mengandalkan otentikasi captive portal atau isolasi klien melalui VLAN, dibandingkan pendekatan yang hanya mengandalkan MAC.
Namun demikian, ada skenario terbatas di mana MAC Filtering tetap relevan. Misalnya, pada jaringan IoT di rumah tangga, di mana pengguna hanya ingin perangkat tertentu seperti kamera CCTV, smart TV, dan sensor otomatis yang boleh terhubung ke jaringan, maka MAC Filtering bisa menjadi pengamanan tambahan. Tapi sekali lagi, harus dibarengi dengan pengamanan utama seperti WPA2/WPA3.
Hal yang juga penting untuk diperhatikan adalah keamanan fisik. Meskipun jaringan telah disaring berdasarkan MAC Address, jika seorang penyerang memiliki akses fisik ke perangkat atau jaringan lokal, maka mereka tetap dapat mengakses atau mengubah konfigurasi dengan mudah.
Untuk meningkatkan efektivitas penggunaan MAC Filtering, disarankan untuk mengaktifkan fitur keamanan lainnya seperti:
- WPA3-Personal (atau minimal WPA2)
- Mengganti SSID default dan menyembunyikan SSID jika perlu
- Mengatur firewall dan DNS Filtering
- Menonaktifkan WPS (Wi-Fi Protected Setup)
- Menerapkan VLAN untuk segmentasi jaringan
Bagi administrator jaringan, memahami keterbatasan teknis dari MAC Filtering sangat penting. Mengandalkan MAC Filtering sebagai satu-satunya bentuk kontrol akses adalah keputusan yang berisiko. Oleh karena itu, sangat disarankan untuk mengintegrasikan strategi multi-layer security atau defense-in-depth yang menggabungkan beberapa mekanisme perlindungan.
Pendidikan keamanan dasar juga berperan penting. Banyak pengguna rumahan atau usaha kecil tidak mengetahui bahwa MAC Address bisa disalin dan disalahgunakan, sehingga mereka merasa jaringan telah aman hanya dengan MAC Filtering. Edukasi tentang spoofing dan enkripsi jaringan perlu ditingkatkan.
Dari sisi teknikal, berikut adalah beberapa tools populer yang biasa digunakan untuk spoofing MAC Address:
- macchanger (Linux)
- Technitium MAC Address Changer (Windows)
- ifconfig / ip link (built-in tools di Linux)
- SMAC MAC Address Changer (Windows)
Tools tersebut menunjukkan bahwa keamanan berbasis MAC Address bukanlah metode yang sulit ditembus. Bahkan untuk pengguna awam sekalipun, spoofing MAC bisa dilakukan dalam hitungan detik.
Sebagai penutup, MAC Filtering dapat menjadi bagian dari sistem keamanan jaringan, tetapi tidak seharusnya berdiri sendiri. Dalam era digital dengan ancaman yang semakin kompleks, pengamanan jaringan harus mengandalkan autentikasi yang lebih kuat, enkripsi modern, dan strategi berlapis. Menggunakan MAC Filtering hanya sebagai lapisan pelengkap—bukan sebagai benteng utama—adalah pendekatan yang lebih bijak dan realistis.