Pernah merasa aktivitas internetmu seperti diawasi? Atau mungkin pernah mengalami kebocoran data meski sudah menggunakan jaringan yang terlihat aman? Bisa jadi itu akibat dari serangan diam-diam bernama packet sniffing.
Di dunia jaringan komputer, ada banyak jenis serangan yang bekerja di balik layar tanpa terlihat secara kasat mata. Salah satunya adalah sniffing—proses di mana lalu lintas data yang melintasi jaringan ditangkap, diamati, dan dianalisis. Bukan cuma dipakai oleh peneliti keamanan atau admin jaringan, teknik ini juga jadi andalan para peretas untuk mencuri informasi penting.
Artikel ini akan mengupas tuntas apa itu packet sniffing, bagaimana cara kerjanya, risiko keamanannya, hingga langkah-langkah efektif untuk mendeteksi dan mengamankan jaringan dari ancaman ini. Cocok dibaca siapa saja, baik pengguna rumahan, admin IT, sampai pemilik bisnis digital.
Apa Itu Packet Sniffing?
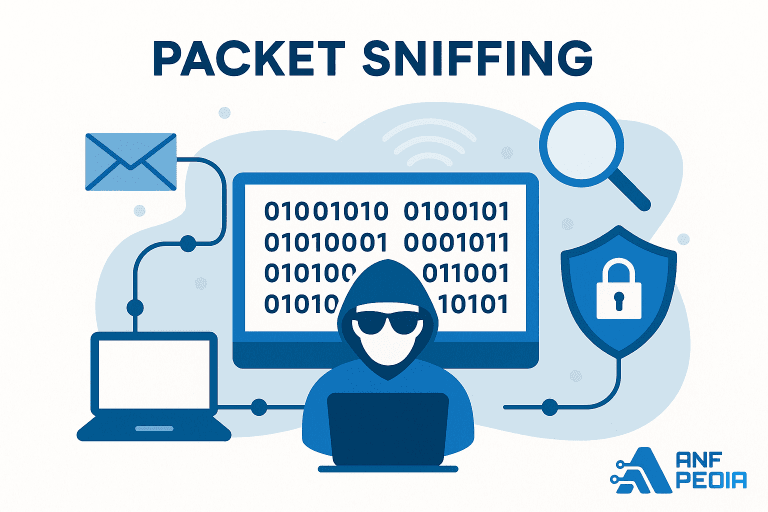
Secara sederhana, packet sniffing adalah aktivitas menangkap dan menganalisis data yang dikirimkan melalui jaringan komputer. Setiap kali kamu mengakses situs web, mengirim email, atau menggunakan aplikasi, informasi yang kamu kirim dan terima akan dipecah menjadi paket-paket kecil. Nah, packet sniffing adalah teknik untuk menangkap paket-paket ini saat sedang transit di jaringan.
Packet sniffing bisa digunakan untuk tujuan baik maupun buruk. Misalnya:
✅ Administrator jaringan menggunakannya untuk menganalisis lalu lintas, memecahkan masalah, atau memonitor penggunaan bandwidth.
❌ Peretas memanfaatkannya untuk mencuri data seperti username, password, cookie sesi, atau bahkan informasi kartu kredit.
Bagaimana Cara Kerja Packet Sniffing?
Untuk memahami cara kerja sniffing, penting untuk tahu konsep dasar jaringan.
Dalam jaringan komputer, data tidak dikirim sekaligus, tapi dibagi menjadi paket-paket kecil yang berisi header dan payload. Header berisi informasi pengiriman (seperti alamat IP tujuan dan sumber), sedangkan payload berisi konten utama data.
Packet sniffer bekerja dengan cara mengaktifkan mode promiscuous pada network interface card (NIC). Dalam mode ini, NIC menangkap semua paket yang lewat, bukan hanya yang ditujukan untuk perangkat tersebut.
Ada dua jenis sniffing utama:
1. Passive Sniffing
Terjadi pada jaringan yang menggunakan hub atau jaringan tanpa switch. Di sini, semua paket dikirim ke semua perangkat dalam jaringan, sehingga sniffer bisa dengan mudah menangkap semua lalu lintas.
2. Active Sniffing
Digunakan pada jaringan yang memakai switch. Karena switch mengirimkan paket hanya ke perangkat tujuan, maka sniffer harus melakukan trik tertentu seperti ARP spoofing atau MAC flooding untuk mencegat lalu lintas.
Alat yang Biasa Digunakan untuk Sniffing
Ada banyak tools open-source dan komersial yang digunakan untuk sniffing, beberapa di antaranya bahkan digunakan oleh para profesional IT secara sah.
🛠️ Wireshark
Alat paling populer untuk packet analysis. Antarmukanya lengkap dan mendukung ribuan protokol.
🧰 tcpdump
Alat berbasis CLI yang kuat untuk sistem Unix/Linux. Cocok untuk pengguna yang menginginkan kontrol penuh lewat terminal.
🕵️ Ettercap
Digunakan untuk sniffing dan melakukan serangan man-in-the-middle.
🧪 Microsoft Network Monitor
Alternatif Wireshark untuk pengguna Windows. Versi lebih barunya dikenal sebagai Microsoft Message Analyzer.
⚙️ Cain & Abel
Digunakan di lingkungan Windows, bisa untuk sniffing serta meretas password.
Risiko Keamanan dari Packet Sniffing
Meski sniffing bisa membantu troubleshooting, dalam konteks keamanan, ia termasuk salah satu ancaman tersembunyi yang serius. Beberapa risikonya antara lain:
🔓 Pencurian Data Pribadi
Password, email, atau informasi finansial yang dikirim tanpa enkripsi bisa disadap dengan mudah.
💳 Kompromi Identitas
Sniffer bisa mendapatkan sesi login, token autentikasi, atau cookie yang bisa digunakan untuk menyamar sebagai pengguna sah.
📉 Kerugian Finansial
Jika digunakan untuk mencuri informasi perbankan, sniffing bisa menyebabkan kerugian langsung.
🛠️ Bypass Keamanan Jaringan
Dengan informasi yang dikumpulkan, peretas bisa mengetahui celah keamanan atau pola komunikasi internal.
📡 Pemantauan Aktivitas
Di lingkungan bisnis, sniffing bisa digunakan untuk memantau aktivitas pegawai tanpa sepengetahuan mereka, melanggar privasi.
Ciri-Ciri Jaringan Terkena Sniffing
Karena sniffing seringkali berjalan secara pasif dan diam-diam, mendeteksinya bisa jadi tantangan. Tapi ada beberapa gejala yang bisa jadi indikator:
⚠️ Koneksi internet terasa lebih lambat dari biasanya
⚠️ Terjadi koneksi ke IP address yang tidak dikenali
⚠️ Log router menunjukkan aktivitas mencurigakan
⚠️ Aktivitas login aneh di akun-akun penting
⚠️ Tiba-tiba logout dari sesi yang sedang aktif
Cara Mendeteksi Packet Sniffing di Jaringan
Berikut beberapa metode yang bisa digunakan untuk mendeteksi adanya aktivitas sniffing:
🔍 Scan dengan ARPWatch atau arp-scan
Melihat apakah ada perubahan mendadak dalam tabel ARP yang mencurigakan.
🕵️♂️ Gunakan alat seperti Nmap
Gunakan flag tertentu untuk mendeteksi NIC dalam mode promiscuous:
luaSalinEditnmap --script=sniffer-detect <target IP>
🧪 Pemeriksaan Port Mirror
Jika jaringan menggunakan switch yang mendukung port mirroring, bisa disambungkan ke Wireshark dan dicari pola lalu lintas abnormal.
📡 Monitor Trafik dengan IDS/IPS
Sistem seperti Snort bisa digunakan untuk mendeteksi aktivitas yang menyerupai sniffing atau ARP spoofing.
🔁 Perhatikan ARP Table
Cek apakah ada alamat MAC yang berubah-ubah padahal IP-nya tetap.
Cara Melindungi Jaringan dari Sniffing
Langkah-langkah pencegahan bisa dilakukan baik di level pengguna, router, maupun server.
🔒 Selalu Gunakan HTTPS
Pastikan semua koneksi dilakukan ke situs dengan protokol HTTPS agar payload terenkripsi.
🧑💻 Gunakan VPN
VPN mengenkripsi seluruh lalu lintas internet, termasuk request DNS dan HTTP.
🧱 Gunakan Switch Berkualitas dengan Port Isolation
Kurangi risiko sniffing dengan menggunakan switch yang memisahkan broadcast domain.
⚙️ Aktifkan DHCP Snooping dan Dynamic ARP Inspection
Fitur ini tersedia di switch layer-2 enterprise untuk mencegah ARP spoofing.
🛡️ Update Perangkat Lunak
Pastikan firmware router, firewall, dan OS selalu up to date.
📲 Gunakan DNS-over-HTTPS (DoH)
Melindungi permintaan DNS dari penyadapan. Cocok dipakai bersamaan dengan HTTPS dan VPN.
🧬 Enkripsi Layer Aplikasi
Jika mengelola sistem internal, pastikan komunikasi antar-aplikasi juga dienkripsi, bukan cuma antar browser-server.
Studi Kasus: Sniffing di Wi-Fi Publik
Bayangkan kamu tersambung ke Wi-Fi di kafe tanpa password. Semua data yang kamu kirim bisa saja sedang diamati oleh seseorang dengan laptop dan aplikasi sniffer. Walaupun situsmu pakai HTTPS, tidak semua aplikasi mobile melakukan enkripsi dengan baik. Inilah sebabnya penggunaan VPN sangat direkomendasikan saat menggunakan jaringan publik.
Apakah Packet Sniffing Legal?
Pertanyaan ini menarik karena jawabannya tergantung pada konteks.
✅ Legal jika:
- Digunakan oleh admin untuk troubleshooting jaringan internal
- Digunakan di laboratorium pengujian dengan perangkat milik sendiri
❌ Ilegal jika:
- Digunakan untuk menyadap data orang lain tanpa izin
- Digunakan untuk mencuri informasi, kredensial, atau membobol sistem
Di banyak negara, termasuk Indonesia, tindakan penyadapan jaringan tanpa izin bisa dikenakan sanksi pidana berdasarkan Undang-Undang ITE.
Packet sniffing adalah pedang bermata dua. Di tangan yang tepat, ia menjadi alat powerful untuk troubleshooting dan pengelolaan jaringan. Tapi di tangan yang salah, sniffing bisa jadi ancaman serius terhadap keamanan dan privasi data.
Kuncinya adalah kesadaran. Dengan mengenal cara kerja sniffing dan cara mengamankan jaringan, kita bisa lebih waspada dan siap menghadapi risiko digital. Nggak perlu panik, yang penting siap. Dunia digital sudah cukup penuh bahaya—jangan kasih celah dari jaringan sendiri.