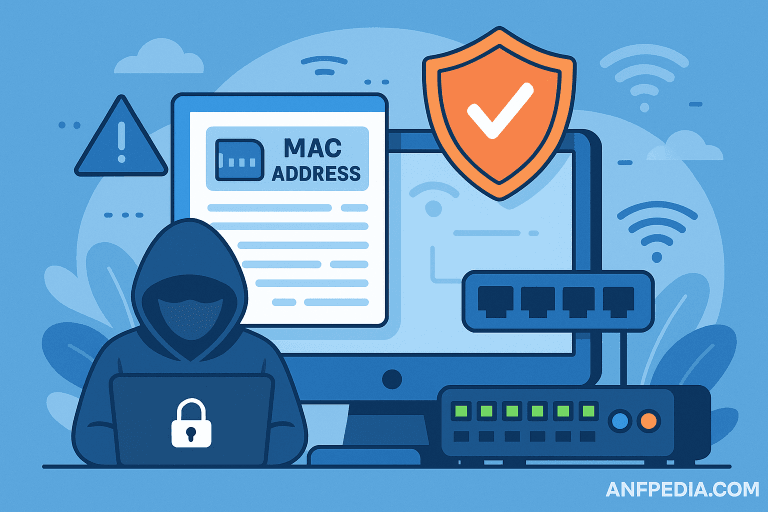
Dalam dunia jaringan komputer, keamanan bukan hanya soal memblokir serangan dari luar, tapi juga mengenali ancaman tersembunyi dari dalam jaringan lokal. Salah satu ancaman yang sering diabaikan adalah MAC Address Spoofing. Serangan ini mungkin terdengar sederhana, namun dampaknya bisa sangat serius, mulai dari akses ilegal ke jaringan hingga pencurian data.
Untuk memahami seberapa besar risiko serangan ini, penting untuk mengetahui cara kerjanya. Setiap perangkat yang terhubung ke jaringan memiliki sebuah alamat unik yang disebut Media Access Control (MAC) address. Alamat ini seharusnya menjadi identitas permanen dari perangkat tersebut. Namun sayangnya, MAC address dapat dipalsukan atau disamarkan menggunakan tools tertentu, dan di sinilah ancaman spoofing muncul.
Bayangkan sebuah skenario di jaringan kantor kecil. Seorang karyawan menggunakan software untuk mengubah MAC address laptopnya agar sama dengan MAC address milik atasan. Ketika atasan keluar ruangan, laptop karyawan itu mendapat akses ke sumber daya jaringan yang seharusnya tidak dimilikinya, termasuk mungkin ke file server atau printer yang dilindungi berdasarkan MAC filtering. Inilah inti dari serangan MAC spoofing: menyamar sebagai perangkat sah untuk mendapatkan hak akses secara ilegal.
Beberapa alasan umum mengapa seseorang melakukan MAC spoofing antara lain:
- Menghindari pemblokiran firewall berdasarkan MAC address
- Menyusup ke jaringan Wi-Fi yang menerapkan MAC filtering
- Melakukan sniffing lalu lintas jaringan dengan identitas perangkat lain
- Menyerang perangkat tertentu dengan cara berpura-pura sebagai perangkat yang dipercaya
Untuk mendeteksi aktivitas MAC spoofing, langkah pertama yang perlu dilakukan adalah monitoring jaringan secara aktif. Administrator jaringan bisa menggunakan tools seperti:
- arpwatch: mendeteksi perubahan mapping IP dan MAC address
- Wireshark: untuk melihat pola trafik mencurigakan
- IDS/IPS seperti Snort atau Suricata: yang dapat dikonfigurasi untuk menangkap pola spoofing
Misalnya, ketika arpwatch mencatat bahwa sebuah IP yang sebelumnya diasosiasikan dengan MAC A, tiba-tiba berganti menjadi MAC B, itu bisa menjadi indikasi spoofing.
Selain itu, log DHCP server juga bisa dianalisis. Jika satu MAC address muncul di beberapa lokasi berbeda dalam waktu yang hampir bersamaan, itu bisa menandakan pemalsuan identitas jaringan.
Namun deteksi saja tidak cukup. Pencegahan menjadi langkah penting selanjutnya. Beberapa strategi berikut bisa diterapkan:
- Aktifkan Port Security pada switch managed
Banyak switch layer 2 seperti Cisco atau TP-Link smart switch menyediakan fitur port security. Dengan fitur ini, administrator bisa membatasi jumlah MAC address yang diperbolehkan per port, dan menentukan tindakan jika ada MAC baru yang mencoba masuk (misalnya: shutdown otomatis port). - Gunakan Static ARP Binding
Dengan menetapkan hubungan statis antara IP dan MAC tertentu di router atau switch, maka perangkat jaringan akan menolak komunikasi dari MAC address yang tidak sesuai. - Terapkan Filtering di DHCP Server
DHCP server modern seperti ISC DHCP atau Mikrotik DHCP bisa diberi whitelist MAC address. Hanya perangkat dengan MAC tertentu yang bisa mendapat IP otomatis. - Gunakan VLAN dan Segmentasi Jaringan
Dengan membagi jaringan menjadi segmen-segmen lebih kecil, jika ada serangan spoofing, dampaknya hanya terjadi di satu segmen, tidak menyebar ke seluruh jaringan. - Aktifkan fitur Dynamic ARP Inspection (DAI)
Khusus perangkat switch enterprise seperti Cisco, fitur ini bisa memblokir ARP reply palsu dari MAC address yang mencurigakan. - Implementasi 802.1X (Port-based Network Access Control)
Teknologi ini memungkinkan otentikasi user dan perangkat sebelum mengizinkan akses ke jaringan. Biasanya dikombinasikan dengan RADIUS server.
Dari sisi pengguna rumahan atau kantor kecil, mungkin tidak semua fitur di atas bisa diterapkan. Namun langkah-langkah seperti segmentasi jaringan, pembatasan perangkat via MAC di router, dan pemantauan trafik secara berkala bisa menjadi awal yang sangat baik.
Penting juga menyadari bahwa MAC spoofing sering digunakan sebagai bagian awal dari serangan yang lebih besar, seperti Man-in-the-Middle (MITM) atau session hijacking. Oleh karena itu, mencegahnya sejak dini akan menurunkan risiko keamanan lainnya.
Sebagai penutup, mengenali dan mencegah MAC Address Spoofing bukanlah tugas yang bisa disepelekan. Meskipun teknik ini terdengar kuno dibandingkan dengan serangan berbasis AI atau malware canggih, kenyataannya MAC spoofing masih sangat efektif, terutama di jaringan yang tidak diamankan dengan baik. Dengan kombinasi antara monitoring aktif, konfigurasi perangkat jaringan yang benar, serta edukasi pengguna, jaringan lokal bisa dibuat jauh lebih aman dari penyusup yang menyamar dengan identitas palsu.