Kalau bicara soal pemantauan jaringan, kebanyakan orang langsung mikirnya ke port mirroring atau pakai Wireshark. Tapi ada satu perangkat yang sering luput dari perhatian, padahal justru jadi pilihan utama di lingkungan enterprise yang butuh visibilitas penuh tanpa kompromi: Network TAP (Test Access Point). Buat yang belum pernah denger, TAP itu ibarat “jendela rahasia” buat ngintip lalu lintas jaringan secara pasif, tanpa ganggu performa.
Perbedaan Network TAP vs Port Mirroring
Di jaringan biasa, teknik pemantauan trafik sering dilakukan dengan port mirroring alias SPAN (Switched Port Analyzer). Tapi SPAN itu sifatnya aktif dan tergantung switch. Artinya, ada risiko kehilangan paket (packet drop) kalau switch lagi sibuk atau overload. Nah, di sinilah Network TAP jadi superior.
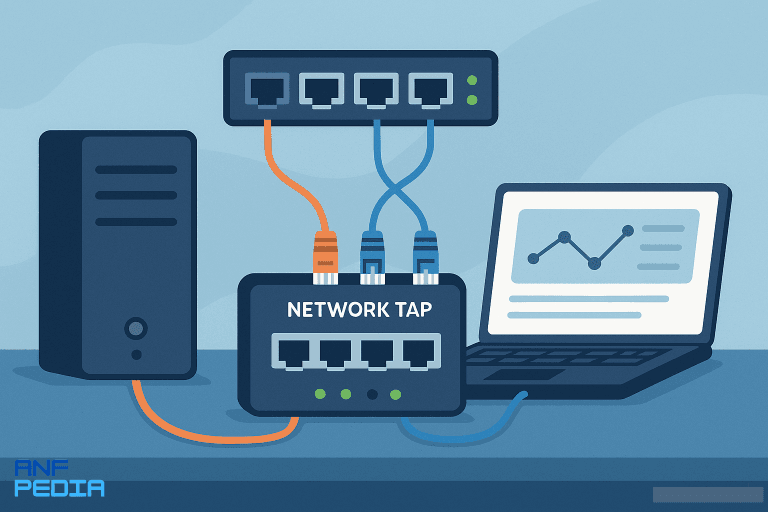
Network TAP adalah perangkat fisik yang dicolok langsung di antara dua perangkat jaringan (misal antara router dan switch). Dia “menduplikasi” semua trafik yang lewat dan mengirimkannya ke port monitoring. Karena bersifat pasif, TAP nggak ikut ngatur traffic, nggak bisa diakses dari luar, dan nggak menambah beban ke jaringan.
Cara Kerja Network TAP
Secara sederhana, TAP bekerja seperti splitter. Setiap paket data yang lewat di jalur utama akan disalin dan dikirim ke port lain yang khusus buat pemantauan. Ada dua tipe utama:
- TAP copper (Ethernet)
- TAP fiber optic
Biasanya TAP punya dua port inline (buat koneksi asli) dan satu atau dua port output buat monitoring. Kalau fiber, TAP bahkan bisa punya split ratio kayak 70/30, artinya 70% sinyal tetap lanjut, 30% buat monitoring.
Kelebihan Network TAP
- Zero loss monitoring: semua trafik bisa ditangkap 100% tanpa drop.
- Transparan total: TAP nggak punya MAC address, nggak terlihat di jaringan.
- Keamanan ekstra: karena sifatnya pasif, TAP tidak bisa dikendalikan atau disusupi.
- Bisa digunakan untuk forensic: cocok buat investigasi insiden karena datanya mentah dan utuh.
Buat SOC (Security Operation Center), keberadaan TAP sangat krusial karena traffic yang dipantau benar-benar akurat dan real-time. Ini beda jauh sama SPAN yang sering telat, kehilangan paket, atau malah dimatikan kalau switch-nya reboot.
Kasus Penggunaan
- Monitoring dengan IDS/IPS seperti Suricata atau Zeek
- Koneksi ke Network Recorder untuk analisis trafik jangka panjang
- Digunakan bareng Wireshark untuk sniffing lalu lintas penting tanpa risiko manipulasi
Di beberapa infrastruktur besar, TAP bahkan jadi standar minimum buat semua koneksi antar data center, firewall, dan switch core. Karena itu, banyak vendor TAP seperti Garland, Ixia, atau Profitap mulai menyediakan versi modular untuk skala besar.
Kekurangan dan Pertimbangan
- Harga relatif mahal dibanding konfigurasi SPAN biasa
- Butuh perangkat tambahan (analis atau tool monitoring) untuk memproses datanya
- Pemasangan harus presisi, karena berada langsung di jalur utama traffic
Tapi di balik kekurangannya, TAP memberikan solusi pemantauan jaringan yang jauh lebih dapat diandalkan untuk keperluan keamanan, compliance, dan analitik.
TAP vs SPAN: Mana yang Harus Dipilih?
Kalau cuma butuh monitoring ringan dan sifatnya temporer, SPAN udah cukup. Tapi kalau jaringan lo menyangkut data sensitif, compliance, atau perlu 24/7 visibility tanpa kompromi, maka TAP adalah jawaban yang jauh lebih solid.
Sama seperti CCTV analog vs IP camera, Network TAP menawarkan kualitas visibilitas yang gak main-main. Dan di era di mana traffic terenkripsi makin masif, salah satu cara terakhir buat dapetin visibility yang akurat ya dari lapisan fisiknya langsung.
Terkadang solusi terbaik justru yang paling diam dan nggak terlihat. Dan itulah peran TAP: diam, tapi memantau semuanya tanpa suara.